Cómo navegar por la web sin dejar rastro: Guía de Mullvad Browser
¿Sabías que al navegar por una página web existe también un mundo detrás del telón? Es un mundo invisible donde posiblemente ocurre aún más que en el visible. En segundo plano, mientras navegas, a menudo se ejecutan scripts que recopilan información sobre ti, basándose en la cual puedes ser rastreado a través de toda la web. En este artículo te mostraremos cómo defenderte de esto y cómo navegar sin dejar rastro. En la solución que presento, intentaré describir las cosas en detalle y de forma clara - internet ya está lleno de guías superficiales.
Recuerda, incluso si no eres un especialista en TI, simplemente instalar el software mencionado ayudará a reducir significativamente el espionaje al que estás sometido. Al menos una protección parcial de la privacidad en la web es mejor que ninguna - la vida es un compromiso.
Mullvad Browser: El navegador definitivo para la privacidad
Mullvad Browser es un navegador web de código abierto enfocado en la privacidad que usaremos para navegar de forma anónima. ¿Te preguntas cómo llegué a la conclusión de que este es el mejor? Me tomé el tiempo de estudiar las opiniones de la comunidad de personas y expertos que se ocupan de la privacidad digital. Y para que no fuera solo charla subjetiva, presento a continuación hechos que respaldan mi afirmación.
Mullvad Browser es el resultado de una colaboración única entre Mullvad VPN y el Proyecto Tor. Fue creado con un único objetivo: proporcionar a los usuarios privacidad a nivel del Tor Browser, pero sin necesidad de usar la lenta red Tor. En su lugar, está diseñado para usarse junto con una VPN de confianza. Es un Firefox endurecido con uBlock Origin y NoScript preinstalados. Es actualmente el mejor navegador anti-fingerprinting del mercado y una excelente alternativa a Tor Browser frente a Chrome y Firefox. Puedes descargarlo aquí: mullvad.net/en/download/browser/linux. Para la instalación en Linux, sigue la breve guía del sitio web (solo es copiar comandos en la terminal). Para Windows, simplemente descarga el paquete de instalación.
En el sitio web privacytests.org puedes ver cómo le va a Mullvad Browser en varias pruebas.
Aquí tienes una comparación detallada y explicación de qué hace exactamente Mullvad Browser para la protección de la privacidad y en qué es mejor Mullvad Browser que el Firefox normal.
Tab. 1: Comparación de Firefox y Mullvad Browser
| Aspecto | Firefox (estándar) | Mullvad Browser |
|---|---|---|
| Telemetría | Recopila datos de uso (se puede desactivar en ajustes) | Completamente eliminada del código |
| Fingerprinting | Solo bloquea scripts de rastreo (ETP) | Falsifica y unifica activamente la huella digital |
| Ajustes predeterminados | Requiere ajuste manual riguroso | Privacidad estricta "out of the box" |
| Contenido integrado | Contiene Pocket, tiles patrocinados | Todos los elementos comerciales eliminados |
| Base | Firefox estándar de Mozilla | Tor Browser (modificado sin red Tor) |
Mientras que Firefox se centra en no dejar que los sitios web de terceros te rastreen, Mullvad Browser va un paso más allá: intenta que parezcas alguien completamente diferente en internet (o más precisamente, como cualquier otro usuario de Mullvad Browser, para que te "mezcles con la multitud").
¿Qué hace Mullvad Browser por la privacidad?
Mullvad Browser adopta tecnología del Tor Browser y la aplica a la navegación normal.
1. Unificación de huella digital (Característica clave)
En Firefox, cada usuario tiene una huella digital diferente (print del navegador) basada en las fuentes instaladas, resolución de pantalla, tarjeta gráfica (WebGL) y hardware. Mullvad Browser falsifica o unifica estos valores. Todos los usuarios de Mullvad Browser tienen la misma huella digital, lo que hace que el rastreo mediante fingerprinting sea completamente ineficaz. Esta característica se toma directamente del Tor Browser.
2. Amnesia al reiniciar
El navegador, por defecto, lo olvida todo al cerrarse - cookies, historial, caché, pestañas abiertas y sesiones. Cuando lo vuelves a abrir, es como si iniciaras sesión desde una instalación limpia nueva. Esto evita la creación de perfiles a largo plazo.
3. uBlock Origin y NoScript preinstalados
Mullvad Browser incluye uBlock Origin y NoScript. El Proyecto Tor normalmente recomienda no instalar extensiones porque aumentan la posibilidad de una huella digital única. Sin embargo, uBlock Origin y NoScript son excepciones, porque bloquear anuncios y scripts de rastreo en segundo plano acelera la carga de páginas y reduce la cantidad de datos que el navegador enviaría de otro modo a servidores de terceros.
4. Bloqueo de fugas WebRTC
La tecnología WebRTC (usada p. ej. para llamadas en el navegador) es conocida por eludir la VPN y revelar tu dirección IP local real. Mullvad Browser tiene WebRTC estrictamente aislado y bloqueado para evitar esta fuga.
5. Particionamiento de estado (State Partitioning)
El navegador almacena datos (cookies, caché) en "contenedores" separados para cada sitio web. Un script en el sitio web A no puede leer datos creados por el sitio web B. Esto limita drásticamente las capacidades de rastreo entre sitios.
6. Sin llamadas a casa
Firefox descarga listas de extensiones recomendadas, listas de cookies HTTPOnly, etc. al iniciar o instalar. Mullvad Browser omite completamente estas "llamadas a casa" a Mozilla para evitar la correlación de tu dirección IP con el uso del navegador.
Diferencia clave con Tor Browser
Es importante entender que Mullvad Browser no proporciona anonimato a nivel Tor. La red Tor oculta tu dirección IP. Mullvad Browser no oculta tu dirección IP (a menos que uses una VPN). Si usas Mullvad Browser sin VPN, los sitios web ven tu dirección IP y por tanto tus visitas a sitios web (cómo limitar esto, ver el capítulo VPN).
uBlock Origin: Bloqueo avanzado de rastreadores
uBlock Origin (uBO) es un complemento de código abierto desarrollado en 2014 por Raymond Hill. uBO es un bloqueador de contenido de amplio espectro para Chromium, Firefox y navegadores compatibles con bajo uso de CPU y memoria. En Mullvad, ya viene preinstalado (lo encontrarás en la esquina superior derecha en el área de complementos instalados, tiene un icono de escudo rojo). Si no está ahí, puedes instalarlo desde aquí: addons.mozilla.org
Por defecto, bloquea anuncios, rastreadores, mineros de criptomonedas, pop-ups, sitios con software malicioso, etc. usando las listas de filtros EasyList, EasyPrivacy, Peter Lowe's Blocklist, Online Malicious URL Blocklist y uBO. Muchas listas adicionales están disponibles que permiten aún más bloqueo. Tus propios filtros personalizados también son compatibles. uBO usa la sintaxis de filtros de EasyList y la extiende con reglas y filtros personalizados.
Sientes que uBO bloquea demasiado, puedes fácilmente deseleccionar todas las listas de filtros preestablecidas.
Si quieres más control sobre uBlock Origin, puedes usar su "modo avanzado". Solo ve a Ajustes y marca la casilla "I am an advanced user" (en la imagen en la esquina inferior izquierda).
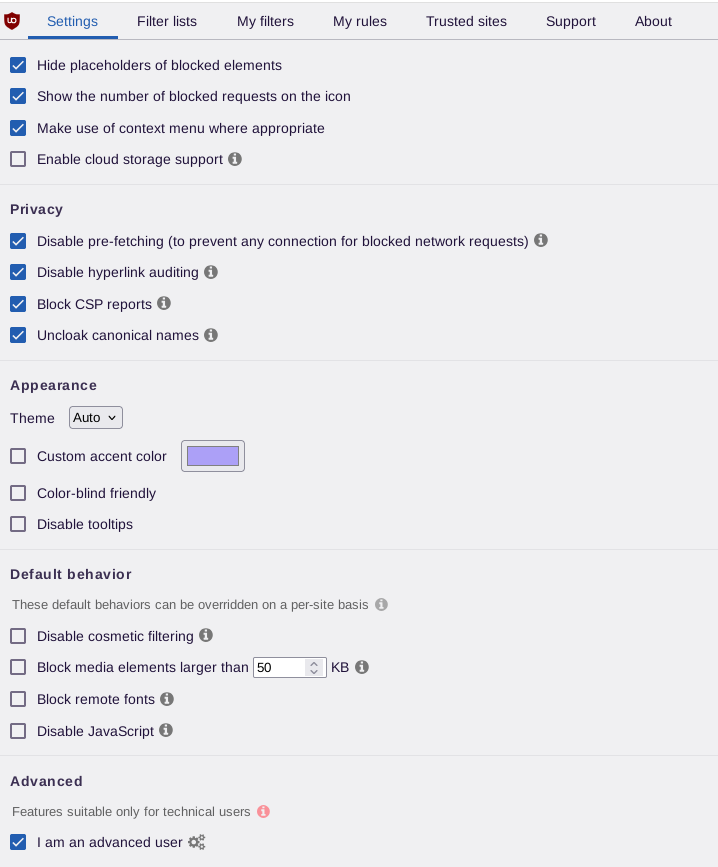
Fig.1: Ajustes del modo avanzado
Descripción de la interfaz de usuario (UI)
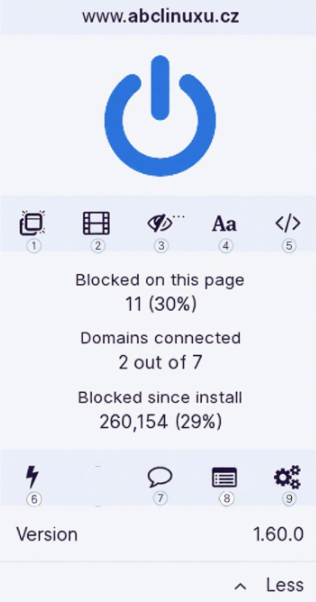
Fig.2: Interfaz de usuario
En la imagen de arriba, puedes ver la interfaz de usuario básica de uBO. He numerado los controles individuales y a continuación describo sus funciones.
- No popups: Cuando activas este interruptor, todos los pop-ups serán bloqueados incondicionalmente para el sitio web actual, independientemente de los filtros.
- No large media elements: Bloquea elementos multimedia grandes (imágenes, vídeos, audio) para el sitio web actual. El propósito principal es ahorrar ancho de banda (volumen de datos). Un efecto secundario es una posible carga más rápida de la página.
- No cosmetic filtering: Desactiva el filtrado cosmético ("element hiding") para el sitio web dado. Los filtros cosméticos sirven para ocultar contenido que no puede ser bloqueado por filtros de red.
- No remote fonts: Evita la descarga de fuentes web (fuentes remotas) para el sitio web actual.
- No scripting: Desactiva completamente JavaScript para el sitio web dado.
- Rayo (Element Zapper): Elimina temporalmente elementos del sitio web sin crear filtros (válido solo para la sesión actual). Puedes eliminar p. ej. un párrafo, imagen, botón, bloque entero o sección de la página. Es bueno para eliminar elementos molestos.
- Burbuja: Reportar problemas con uBO.
- Logger: Registro en vivo de la actividad de red, qué se está bloqueando ahora mismo.
- Ajustes: Ajustes básicos de la extensión.
Bloqueado en esta página 11 (30%): Número de solicitudes bloqueadas en esta página (11) y porcentaje (30%).
Dominios conectados 2 de 7: Número de dominios que se comunican con esta página (2 de 7 en total).
Bloqueado desde la instalación 260.154 (29%): Número total de solicitudes bloqueadas desde la instalación de uBO (260.154) y tasa de éxito de bloqueo.
Filtrado
Filtrado estático
Se refiere a los filtros que provienen directamente de listas de filtros específicas mencionadas anteriormente (p. ej. EasyList, EasyPrivacy, etc.).
Listas de filtros (EasyList, etc.):
- Bloquean dominios conocidos específicos - aquellos que alguien añadió a la lista
- Son reactivos - alguien debe descubrir y añadir un dominio a la lista
- Un nuevo rastreador de un dominio desconocido pasa hasta que se añade a la lista
Filtrado dinámico
El filtrado dinámico consiste en reglas de filtrado con características de firewall. Las reglas de filtrado dinámico son superiores a las reglas de filtrado estático, lo que significa que el filtrado dinámico puede anular todos los filtros estáticos existentes con permiso.
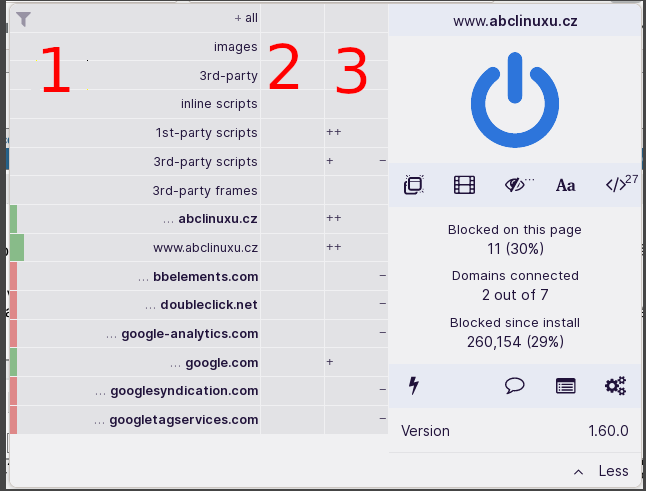
Fig.3: UI extendida con reglas de filtrado dinámico
Explicación de las partes individuales de la imagen.
Las barras de color en el borde izquierdo te dan una visión general de cuándo todas las solicitudes de red a nombres de host específicos fueron bloqueadas (rojizo), cuando todas fueron permitidas (verdoso), o cuando algunas fueron bloqueadas y otras permitidas (amarillento). La barra más ancha y prominente indica el contexto raíz - el nombre de host para el cual se crean reglas y filtros locales.
Primera columna: Qué debe ser filtrado dinámicamente.
Segunda columna: Reglas de filtrado dinámico globales, es decir, cualquier regla listada en esta columna se aplica en todas partes y en todas las páginas.
Tercera columna: Reglas de filtrado dinámico locales, es decir, cualquier regla listada en esta columna se aplica solo al sitio web actual.
En la parte superior de la primera columna, puedes ver los siguientes elementos:
| Elemento | Descripción |
|---|---|
| images | Imágenes cargadas por la página. Bloquear oculta banners publicitarios pero puede romper la navegación del sitio si usa imágenes como botones. |
| 3rd-party | Todas las solicitudes a dominios de terceros (imágenes, scripts, estilos, fuentes). Interruptor principal para bloquear todo lo que no provenga del dominio en el que te encuentras actualmente. |
| inline scripts | JavaScript directamente en el código HTML. |
| 1st-party scripts | Scripts del mismo dominio. |
| 3rd-party scripts | Scripts de dominios de terceros (anuncios, rastreadores). |
| 3rd-party frames | Frames anidados (iframes) de dominios de terceros. A menudo usados para incrustar vídeos, anuncios, botones sociales o widgets de otros servidores. Bloquear evita la carga de estos elementos. |
Las celdas en la tercera columna proporcionan una visión general de cuántas solicitudes fueron bloqueadas/permitidas:
-o+= 1-9 solicitudes de red fueron bloqueadas o permitidas respectivamente--o++= 10 a 99 solicitudes de red fueron bloqueadas o permitidas---o+++= 100 o más solicitudes de red fueron bloqueadas o permitidas- celda vacía = no se registraron solicitudes de red para el nombre de host específico
¿Qué exactamente debo imaginar bajo el término solicitud de red?
Cuando abres una página web, tu navegador no hace solo una cosa. Constantemente pregunta a varios servidores por datos para ensamblar la página. Cada una de esas "preguntas" es una solicitud de red.
Imagina que abres amazon.com. Eso no es un archivo, es un conjunto de instrucciones. El navegador lee el HTML (esqueleto) y determina: "Ah, para mostrar este artículo, necesito descargar 15 imágenes, 3 archivos de estilo (CSS), 5 scripts (JavaScript), 2 vídeos y 4 banners publicitarios."
Cada uno de estos elementos descargables es una solicitud de red. El navegador por tanto envía 30 solicitudes separadas a varios servidores en segundo plano. Qué cuenta como solicitud de red, ver a continuación.
Tab. 2: Tipos de solicitudes de red
| Tipo de solicitud | Ejemplo |
|---|---|
| Documento principal | La propia página HTML |
| Scripts | archivos .js (funcionalidad del sitio web, pero también rastreadores) |
| Estilos | archivos .css (cómo se ve el sitio web) |
| Imágenes | .jpg, .png, .webp (fotos, iconos, banners publicitarios) |
| Fuentes | Archivos de fuentes (p. ej. Google Fonts) |
| Vídeo/Audio | .mp4, .mp3 |
| Iframes | Páginas anidadas (p. ej. vídeo de YouTube incrustado) |
| XHR/Fetch | Llamadas API (p. ej. cargar más comentarios, enviar analíticas) |
| WebSocket | Conexión persistente (p. ej. cotizaciones bursátiles en vivo) |
uBlock Origin se sitúa entre tu navegador e internet. Actúa como portero. Cada vez que el navegador quiere hacer una solicitud de red (descargar algo), uBO lo ve.
- uBO revisa las reglas. ¿Es un anuncio? ¿Es un rastreador? ¿Es un script peligroso?
- Decide.
- Si la solicitud pasa (es una imagen necesaria), es una solicitud permitida →
+ - Si la solicitud se detiene (es un anuncio), es una solicitud bloqueada →
-
- Si la solicitud pasa (es una imagen necesaria), es una solicitud permitida →
Ejemplos:
amazon.com: +++(100+ solicitudes permitidas - descargando artículos, imágenes, scripts propios)doubleclick.net: ---(100+ solicitudes bloqueadas - Google intentó 150 veces cargar anuncios/rastreadores y uBO lo detuvo cada vez)fonts.googleapis.com: +(Menos de 10 solicitudes permitidas - 2 archivos de fuente descargados)
Existen por tanto reglas de filtrado dinámico globales y reglas de filtrado dinámico locales. Por defecto, no existen reglas de filtrado dinámico al instalar, por lo que el filtrado dinámico no bloquea nada por defecto. Necesitarás crear tus propias reglas según tus propias preferencias.
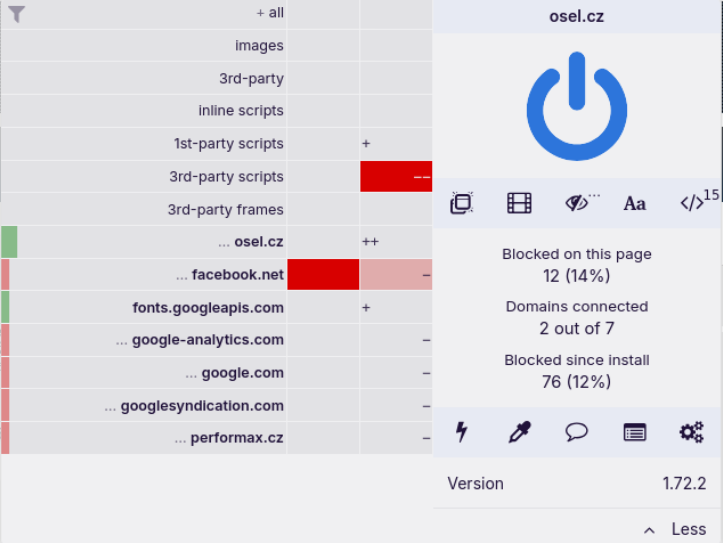
Fig.4: Ejemplo de reglas globales y locales
Cuando hacemos clic en la columna 2 (reglas globales) en la parte derecha de la celda para facebook.net, la celda se vuelve rojo oscuro y bloquea el script JS de Facebook. Pero cuidado, porque es una regla global, también se aplicará a todos los demás sitios web visitados. Si queremos cancelar la regla, hacemos clic en la parte izquierda de la misma celda. Añadiré a esta regla que en la columna 3 (reglas locales), la celda para facebook.net se volvió rojo claro - eso es un símbolo de herencia de la regla global.
Finalmente, también hice clic en la columna 3 (reglas locales) para el elemento scripts de terceros en la parte derecha de la celda. Toda la celda se volvió roja, lo que significa que en este sitio web (osel.cz), los scripts de terceros no se descargarán y por tanto no se ejecutarán. Dado que es una regla local, solo se aplicará a este dominio (osel.cz).
Finalmente, añadiré que podemos bloquear JS en un sitio web visitado con el botón </>. Esto bloquea todo el JS completamente (anula otros ajustes). Algunos sitios web pueden romperse, depende de cada sitio. Para averiguar si será así o no, necesitamos experimentar. Cuando creas una regla como he descrito arriba, aparece un icono de candado en uBO - haz clic en él y la regla se guardará y por tanto será permanente.
Incluso si no usáramos nuestros propios ajustes de filtros dinámicos y solo tuviéramos los estáticos, sigue siendo mejor que no usar uBO en absoluto. Mejor una defensa parcial que ninguna.
Y finalmente, veamos Ajustes → My rules (ver imagen abajo). En este ajuste, podemos ver en formato de texto las reglas dinámicas que hemos establecido. Cada vez que añadimos una regla, se añade una línea (registro) a My rules. Podemos experimentar y probar a añadir reglas mientras vemos cómo se verá la regla en formato de texto. Luego podemos editarla y personalizarla a nuestros deseos.
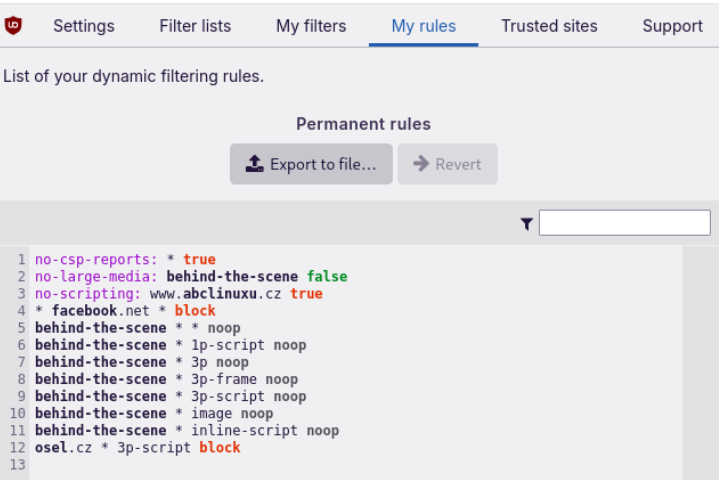
Fig.5: Reglas dinámicas en formato de texto
A continuación, una breve ayuda sobre las reglas escritas arriba.
Una regla siempre consta de los siguientes componentes:
origen destino tipo acción
Tab. 3: Reglas válidas
| origen | destino | tipo | acción |
|---|---|---|---|
| * hostname |
* | * | block |
| image | |||
| inline-script | |||
| 1p-script | noop | ||
| 3p | |||
| 3p-script | allow | ||
| 3p-frame |
Ejemplos de escritura de reglas dinámicas en formato de texto en la práctica:
* facebook.net * block                       # regla global, bloquea facebook.net en todos los dominios

osel.cz * 3p-script block                    # regla local, bloquea JS de terceros en el dominio osel.cz

no-scripting: www.abclinuxu.cz true          # bloqueo completo de JS en el dominio www.abclinuxu.cz (vía control </>)
Tab. 4: Referencia de filtrado dinámico
| hostname & tipo | filtrado dinámico global |
|---|---|
| todo: | * * * block |
| imágenes: | * * image block |
| terceros: | * * 3p block |
| scripts inline: | * * inline-script block |
| scripts propios: | * * 1p-script block |
| scripts de terceros: | * * 3p-script block |
| frames de terceros: | * * 3p-frame block |
Documentación de reglas aquí: github.com/gorhill/uBlock/wiki/Dynamic-filtering:-rule-syntax
Protección contra fingerprinting del navegador
La huella digital del dispositivo o huella digital del navegador es información recopilada sobre un dispositivo remoto con fines de identificación. Las huellas digitales pueden usarse para identificación completa o parcial de usuarios o dispositivos individuales.
Esto significa que cuando te conectas a internet en tu portátil o smartphone, tu dispositivo entrega un conjunto de datos específicos al servidor receptor.
El fingerprinting del navegador es un método eficaz utilizado por los sitios web para recopilar información sobre tu tipo y versión de navegador, así como tu sistema operativo, plugins activos, zona horaria, idioma, resolución de pantalla y otros ajustes diversos.
Estos datos pueden parecer bastante generales a primera vista y pueden no dar la impresión de estar diseñados para identificar a una persona específica. Sin embargo, hay una probabilidad significativamente pequeña de que otro usuario tenga información de navegador 100% idéntica.
Los sitios web recopilan grandes cantidades de datos de visitantes para compararlos posteriormente con huellas digitales de navegador de usuarios conocidos.
CSS
El fingerprinting es posible incluso sin JavaScript. Bloquear JavaScript limita significativamente las capacidades de fingerprinting pero no lo elimina completamente. Existen métodos que funcionan sin JS o a nivel de red.
Tab. 5: Métodos de fingerprinting CSS
| Método | Cómo funciona | Eficacia |
|---|---|---|
| Detección de fuentes | CSS mide el ancho del texto renderizado con diferentes fuentes. Las fuentes instaladas varían según el sistema operativo y dispositivo. | Media |
| Media queries | @media (min-width: 1920px) revela la resolución de pantalla. prefers-color-scheme revela el modo oscuro/claro. | Media |
| CSS timing | Medir el tiempo de carga de @import o background-image puede revelar el estado de la caché. | Baja |
Protección contra fingerprinting CSS
El fingerprinting CSS usa estilos para medir tu entorno. Navegadores como Mullvad Browser o Tor Browser tienen fuertes defensas integradas contra esto, pero Firefox o Chrome normales necesitan complementos o ajustes.
A. Detección de fuentes (Método CSS más común)
Un sitio web usa CSS para poner texto en una fuente que puedes tener instalada (p. ej. "Comic Sans MS"). Si el ancho del texto cambia después del cambio de fuente, el sitio web sabe que tienes esa fuente instalada. Las fuentes instaladas son muy únicas (varían según el sistema operativo, programas instalados como Office, etc.).
Cómo protegerte:
Mullvad/Tor Browser: Limita la lista de fuentes que los sitios web pueden usar a unas pocas básicas. Tus propias fuentes nunca se revelan.
B. Media Queries (Resolución y colores)
CSS puede detectar la resolución de pantalla (min-width), la densidad de píxeles (min-resolution) y si usas modo oscuro (prefers-color-scheme: dark).
Cómo protegerte:
Letterboxing (Mullvad/Tor): El navegador ajusta la ventana a un tamaño fijo (p. ej. 1000x1000) y cubre el resto de la pantalla con bordes blancos. El sitio web siempre ve solo 1000x1000, tengas un monitor Full HD o 4K.
TLS
La huella digital TLS está "incrustada" en el stack de red del navegador y ninguna extensión (incluyendo uBlock Origin) tiene acceso a ella. La tabla de abajo muestra qué ocurre en qué capa y quién la controla.
¿Por qué uBO no ayuda con el fingerprinting TLS?
Tab. 6: Capas de red y huella digital TLS
| Capa | Qué ocurre | Quién la controla |
|---|---|---|
| TCP/TLS (capa 4) | Aquí se crea el hash JA3/JA4 | Núcleo del navegador (NSS/OpenSSL) |
| HTTP (capa 7) | Aquí funciona uBlock Origin | Renderer del navegador |
uBlock Origin bloquea solicitudes a nivel HTTP, pero el handshake TLS ya ha ocurrido antes de que uBO siquiera sepa que algo está a punto de descargarse.
JavaScript
JS es el método de fingerprinting más común. A continuación, una tabla que muestra qué métodos se usan para fingerprinting.
Tab. 7: Funciones bloqueadas al desactivar JavaScript
| Función | Sin JS |
|---|---|
| Fingerprinting de Canvas | Bloqueado |
| Fingerprinting de WebGL | Bloqueado |
| Fingerprinting de AudioContext | Bloqueado |
| Battery API | Bloqueado |
| Recopilación de teclado/ratón | Bloqueado |
| Detección de fuentes vía JS | Bloqueado (pero CSS funciona) |
JS bloqueado desactiva completamente todos estos métodos.
Tab. 8: Qué puede y qué no puede hacer Mullvad Browser para la protección anti-fingerprinting
| Capa | ¿Mullvad puede? | Método |
|---|---|---|
| Canvas | Parcialmente | Añade ruido |
| WebGL | Parcialmente | Unifica renderer |
| Fuentes | Sí | Limita lista de fuentes |
| Resolución de pantalla | Sí | Reporta resolución fija |
| Zona horaria | Sí | Reporta UTC |
| User-Agent | Sí | Reporta UA unificado |
| Huella digital TLS | No | NSS es fijo |
| Huella digital HTTP/2 | No | Implementación de Firefox es fija |
| Motor JS | No | SpiderMonkey es fijo |
| Huella digital TCP/IP | No | Depende del sistema operativo |
Puede cambiar: Canvas, fuentes, UA, zona horaria
No puede cambiar: Huella digital TLS (NSS), HTTP/2, motor JS
Puedes averiguar cuánto saben los sitios web sobre nosotros en páginas de prueba como fingerprintjs.github.io, browserleaks.com o pixelscan.net.
Como ejemplo, aquí tienes una captura de pantalla de pixelscan.net.
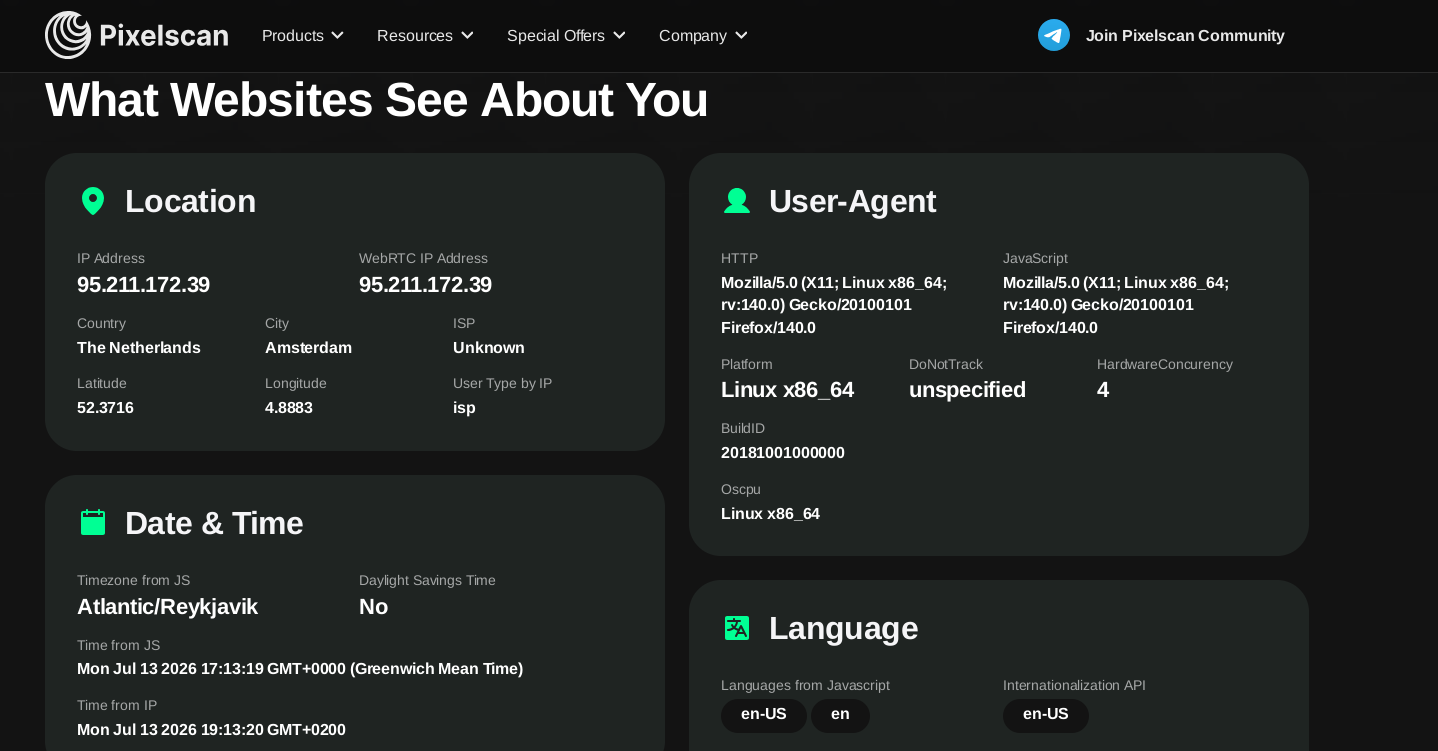
Fig.6: Información que los sitios web saben sobre nosotros con JS activado
Fig.7: Información que los sitios web saben sobre nosotros con JS desactivado
Cómo desactivar JS y thereby bloquear el fingerprinting se mostró en el capítulo de uBlock Origin. Cuando desactivamos JS, reducimos significativamente la posibilidad de identificación.
Finalmente, esbocemos unos cuantos escenarios básicos que muestran qué y cuánto ayuda contra el fingerprinting. Por ejemplo, cómo ayuda que usemos Mullvad Browser, que tengamos JS desactivado, o si usar una VPN tiene algún efecto.
Tab. 9: Escenarios de identificabilidad según los ajustes de protección
| Escenario | Nuestros ajustes | Identificabilidad (lo que ve el servidor web) |
|---|---|---|
| 1 | JS activado (sin protección) | 99% (Nos delata: Canvas + WebGL + fuentes + etc.) |
| 2 | JS bloqueado | 30-40% (Nos delata: CSS + HTTP + TLS) |
| 3 | JS bloqueado + Mullvad Browser | 10-15% (Nos delata: TLS + HTTP/2 + tu dirección IP) |
| 4 | JS bloqueado + Mullvad Browser + VPN | 5-10% (Nos delata: solo TLS y HTTP/2) |
Los porcentajes listados son solo estimaciones aproximadas, no mediciones precisas.
SearxNG: Buscador privado
Me gustaría mencionar SearxNG aquí con un propósito. Es una de las capas de protección contra fingerprinting. SearxNG es un metabuscador, lo que significa que no tiene su propio motor de búsqueda sino que agrega varios motores de búsqueda. Nos interesa Google porque queremos sus resultados pero no queremos que nos fingerprintee. Será como buscar en Google, pero sin Google. Entre nosotros y Google habrá un intermediario - SearxNG. Actuará como un muro impenetrable cuando Google intente fingerprintear nuestro navegador web.
Tú <--> SearxNG <--> Google
Instancias públicas
En el sitio web searx.space podemos encontrar una lista de instancias operadas públicamente y disponibles. Simplemente haz clic en el enlace URL de la primera columna y estarás en el metabuscador. En la esquina superior derecha están los ajustes (Preferences), donde podemos configurar varios parámetros del metabuscador. Lo que más nos interesará será la pestaña "Engine", donde dejamos solo Google marcado. En la esquina inferior izquierda, haz clic en guardar. Y podemos buscar sabiendo que Google no está fingerprinteando nuestro navegador, porque hay un intermediario entre nosotros y Google.
Riesgos de las instancias públicas
Aunque SearxNG protege contra el fingerprinting por Google, el operador de una instancia pública puede técnicamente ver tus consultas de búsqueda. Si registra las consultas, tiene tu perfil de búsqueda. Por tanto, una instancia privada es más segura - tú mismo eres el operador y sabes que no se registra nada.
Al buscar, también es común que termine con un error, p. ej.: Suspended: too many requests. Esto ocurre con las instancias públicas. Si aún queremos seguir con Google, no nos queda otra que crear nuestra propia instancia privada.
Instancias privadas
Puede que te preguntes por qué operar tu propia instancia. Bueno, es porque las públicas no se pueden fiar al 100%. Pueden desaparecer de un día para otro o son accesibles pero la búsqueda no funciona. Operar una instancia privada requiere conocimientos de TI, al menos los básicos. Describir cómo hacerlo está más allá del alcance de este artículo, así que lo dejaré al esfuerzo de cada uno de vosotros. Sin embargo, para aquellos a los que realmente les interesaría, escribiré al menos en puntos lo que hay que hacer.
- encuentra un proveedor de VPS en internet y crea tu propio VPS con Linux (coste de alquiler de VPS aprox. 10 Euro/mes)
- encuentra un chatbot que te dé instrucciones sobre cómo instalar un contenedor Docker con SearxNG (recomiendo la plataforma Venice.ai y el chatbot GLM)
- finalmente, solo queda configurar tu instancia de Searx, eso está en el archivo
settings.yml
Para ahorrarte tiempo con la configuración, aquí tienes partes de la configuración (settings.yml) que cambié yo mismo.
search:
  safe_search: 0
  autocomplete: "bing"        # El motor de autocompletar será Bing (Searx tiene actualmente problemas con el autocompletar de Google, por eso uso Bing temporalmente)
  autocomplete_min: 1         # El autocompletar empezará desde la primera letra tecleada.

outgoing:
  request_timeout: 10.0
  max_request_timeout: 15.0
  retries: 1
  retry_on_http_error: [408, 429, 500, 502, 503, 504]

# Aquí defino que el único motor de búsqueda será Google

engines:
- name: google
  disabled: false
  use_mobile_ui: false
- name: duckduckgo
  disabled: true
- name: brave
  disabled: true
- name: startpage
  disabled: true
- name: bing
  disabled: true
- name: qwant
  disabled: true
- name: wikipedia
  disabled: true
VPN: Ocultar tu dirección IP
VPN, o Red Privada Virtual, es una herramienta usada para enmascarar (ocultar) tu dirección IP. Es un túnel cifrado entre tú y tu destino. Tus datos se cifran en tu extremo y se envían a un servidor VPN. Allí, los datos se descifran y se envían al servidor de destino. Ilustremos esto mejor con un ejemplo. Estás en un PC y quieres conectarte al servidor amazon.com vía VPN. En tu PC (eres el cliente VPN), los datos se cifran, se envían a un servidor VPN, el llamado nodo de salida, donde se descifran y van a amazon.com. El servidor amazon.com envía una respuesta y te llega por el mismo camino.
Tu ISP por tanto no ve que comunicaste con amazon.com y no ve tu dirección IP, porque la conexión a él fue desde el servidor VPN a través del cual estás conectado a internet.
Fugas WebRTC
La tecnología WebRTC (usada p. ej. para llamadas en el navegador) puede eludir la VPN y revelar tu dirección IP local real. Mullvad Browser tiene WebRTC estrictamente aislado, pero Firefox o Chrome normales necesitan un complemento como "uBlock Origin" con el bloqueo de WebRTC activado, o desactivación manual de WebRTC en about:config.
Fugas DNS
Incluso usando una VPN, tu sistema puede seguir enviando consultas DNS a través del servidor DNS de tu ISP. Esto significa que el ISP ve por qué dominios preguntas, aunque no pueda ver el contenido de la comunicación. Mullvad Browser soluciona esto aislando las consultas DNS, pero para un navegador normal, es importante asegurar que la VPN también intercepte las consultas DNS.
Kill switch
Un kill switch es una función que bloquea inmediatamente toda comunicación de internet si la conexión VPN cae. Sin kill switch, tu dirección IP sería revelada en el momento en que la VPN dejara de funcionar. IVPN tiene un kill switch como función estándar.
Cuando busques un proveedor de servicios VPN adecuado, te encontrarás con una abrumadora cantidad de opciones. ¿Por qué criterios elegir una VPN cuando todos te dicen que la suya es la mejor? Yo mismo me enfrenté a esta elección...
Para ser completamente honesto contigo, me fié más de la experiencia personal de hackers éticos que me ayudaron a navegar ese mar de opciones y me dieron consejos de primera mano.
Además está la experiencia de la comunidad de personas que se ocupan de este tema (disponible en varios grupos de internet).
Y finalmente, información de los propios proveedores de VPN. Por supuesto que elogiarán su propio producto. Pero aquí podemos al menos categorizar aproximadamente por lo que declaran. Por ejemplo, "no log policy" - eso significa que no recopilarán ninguna información sobre ti - verifícalo siempre. ¿Es una VPN de pago (o no es sospechosamente barata?) - eso es otro indicador. Operar su infraestructura cuesta algo...
Basándome en lo anterior, decidí usar IVPN.
Resumen de por qué IVPN:
- Tiene una política no-logs auditada (no almacena registros de tu actividad)
- Soporta WireGuard (protocolo moderno, rápido y seguro)
- Tiene un kill switch como función estándar
- Permite pagos con criptomonedas sin KYC
- Soporta VPN multi-hop (enrutamiento a través de múltiples servidores para mayor privacidad)
- Es de pago (lo cual es un indicador de que no venden tus datos)
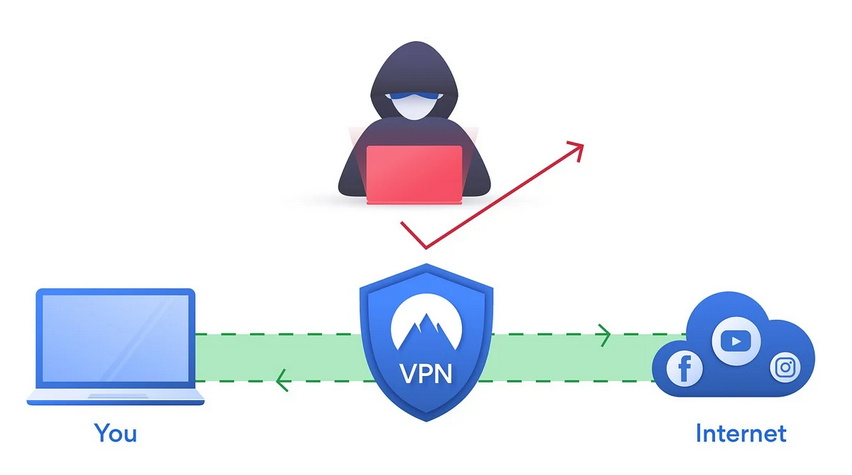
Fig.8: Diagrama de funcionamiento de VPN
Conclusión
La privacidad en internet no es solo cuestión del navegador. Se trata de toda tu vida digital - cómo te comunicas, cómo usas la IA, y también cómo manejas tu dinero.
Si te interesa cómo gastar cripto sin que el banco lo sepa, cómo separar tu identidad de tu dinero, lee mi reseña de la ether.fi Cash Card. Y si quieres saber cómo configurar una nube segura, echa un vistazo a mi artículo sobre almacenamiento cifrado. Finalmente, mencionaré el artículo correo electrónico cifrado - ProtonMail, en el que hablo del correo electrónico con foco en la privacidad y la seguridad.