Spurenlos im Web surfen: Mullvad Browser Leitfaden
Wussten Sie, dass es beim Surfen auf einer Webseite auch eine Welt hinter dem Vorhang gibt? Es ist eine unsichtbare Welt, in der möglicherweise noch mehr passiert als in der sichtbaren. Im Hintergrund laufen beim Surfen oft Skripte, die Informationen über Sie sammeln, anhand derer Sie über das gesamte Web hinweg verfolgt werden können. In diesem Artikel zeigen wir Ihnen, wie Sie sich dagegen wehren und wie Sie spurlos surfen können. In der Lösung, die ich vorstelle, werde ich versuchen, die Dinge detailliert und verständlich zu beschreiben - das Internet ist bereits voll von oberflächlichen Anleitungen.
Denken Sie daran: Auch wenn Sie kein IT-Spezialist sind, wird allein die Installation der erwähnten Software helfen, die Ausspähung, der Sie ausgesetzt sind, erheblich einzuschränken. Zumindest ein teilweiser Schutz der Privatsphäre im Web ist besser als keiner - das Leben ist ein Kompromiss.
Mullvad Browser: Der ultimative Datenschutz-Browser
Der Mullvad Browser ist ein datenschutzorientierter Open-Source-Webbrowser, den wir zum anonymen Surfen verwenden werden. Sie fragen sich vielleicht, wie ich zu dem Schluss kam, dass dieser der beste ist? Ich habe mir die Zeit genommen, die Meinungen der Community von Menschen und Experten zu studieren, die sich mit digitaler Privatsphäre befassen. Und damit es nicht nur subjektives Gerede bleibt, präsentiere ich unten Fakten zur Untermauerung meiner Behauptung.
Der Mullvad Browser ist das Ergebnis einer einzigartigen Zusammenarbeit zwischen Mullvad VPN und dem Tor-Projekt. Er wurde mit einem einzigen Ziel erstellt: den Nutzern Tor-Browser-Schutz zu bieten, ohne das langsame Tor-Netzwerk nutzen zu müssen. Stattdessen ist er darauf ausgelegt, zusammen mit einem vertrauenswürdigen VPN verwendet zu werden. Er ist ein gehärteter Firefox mit vorinstalliertem uBlock Origin und NoScript. Er ist derzeit der beste Anti-Fingerprinting-Browser auf dem Markt und eine hervorragende Tor-Browser-Alternative zu Chrome und Firefox. Sie können ihn hier herunterladen: mullvad.net/en/download/browser/linux. Für die Installation unter Linux folgen Sie der kurzen Anleitung auf der Website (es ist nur das Kopieren von Befehlen ins Terminal). Für Windows laden Sie einfach das Installationspaket herunter.
Auf der Website privacytests.org können Sie sehen, wie der Mullvad Browser in verschiedenen Tests abschneidet.
Hier ist ein detaillierter Vergleich und eine Erklärung, was genau der Mullvad Browser für den Schutz der Privatsphäre tut und worin der Mullvad Browser besser ist als der reguläre Firefox.
Tab. 1: Vergleich von Firefox und Mullvad Browser
| Aspekt | Firefox (Standard) | Mullvad Browser |
|---|---|---|
| Telemetrie | Sammelt Nutzungsdaten (kann in den Einstellungen deaktiviert werden) | Vollständig aus dem Code entfernt |
| Fingerprinting | Blockiert nur Tracking-Skripte (ETP) | Fälscht und vereinheitlicht Fingerabdruck aktiv |
| Standard-Einstellungen | Erfordert manuelles Hart-Tuning | Strikte Privatsphäre „out of the box" |
| Eingebauter Inhalt | Enthält Pocket, gesponserte Kacheln | Alle kommerziellen Elemente entfernt |
| Basis | Standard-Firefox von Mozilla | Tor Browser (modifiziert ohne Tor-Netzwerk) |
Während sich Firefox darauf konzentriert, dass Websites von Drittanbietern Sie nicht verfolgen, geht der Mullvad Browser einen Schritt weiter: Er versucht, Sie im Internet wie eine völlig andere Person aussehen zu lassen (oder genauer gesagt, wie jeder andere Mullvad-Browser-Nutzer, damit Sie in der Menge aufgehen).
Was tut der Mullvad Browser für die Privatsphäre?
Der Mullvad Browser übernimmt Technologie vom Tor Browser und wendet sie auf normales Surfen an.
1. Fingerabdruck-Vereinheitlichung (Schlüsselfunktion)
In Firefox hat jeder Nutzer einen anderen Fingerabdruck (Browser-Print) basierend auf installierten Schriftarten, Bildschirmauflösung, Grafikkarte (WebGL) und Hardware. Der Mullvad Browser fälscht oder vereinheitlicht diese Werte. Alle Mullvad-Browser-Nutzer haben denselben Fingerabdruck, was das Tracking durch Fingerprinting völlig unwirksam macht. Diese Funktion stammt direkt vom Tor Browser.
2. Amnesie beim Neustart
Der Browser vergisst standardmäßig beim Schließen alles - Cookies, Verlauf, Cache, offene Tabs und Sitzungen. Wenn Sie ihn wieder öffnen, ist es, als ob Sie sich von einer frischen Neuinstallation anmelden. Dies verhindert langfristiges Profiling.
3. Vorinstalliertes uBlock Origin und NoScript
Der Mullvad Browser enthält uBlock Origin und NoScript. Das Tor-Projekt empfiehlt normalerweise, keine Erweiterungen zu installieren, da sie die Chance auf einen einzigartigen Fingerabdruck erhöhen. uBlock Origin und NoScript sind jedoch Ausnahmen, da das Blockieren von Werbung und Tracking-Skripten im Hintergrund das Laden von Seiten beschleunigt und die Datenmenge reduziert, die der Browser sonst an Server von Drittanbietern senden würde.
4. WebRTC-Leak-Blockierung
Die WebRTC-Technologie (z. B. für Browser-Anrufe verwendet) ist dafür bekannt, VPN zu umgehen und Ihre echte lokale IP-Adresse preiszugeben. Der Mullvad Browser hat WebRTC streng isoliert und blockiert, um dieses Leak zu verhindern.
5. State Partitioning (Zustandsisolation)
Der Browser speichert Daten (Cookies, Cache) in separaten „Eimern" für jede Website. Ein Skript auf Website A kann keine Daten lesen, die von Website B erstellt wurden. Dies drastisch eingeschränkt die Möglichkeiten des seitenübergreifenden Trackings.
6. Kein Phoning Home
Firefox lädt beim Start oder bei der Installation Listen empfohlener Erweiterungen, HTTPOnly-Cookie-Listen usw. herunter. Der Mullvad Browser lässt diese „Anrufe nach Hause" an Mozilla vollständig weg, um eine Korrelation Ihrer IP-Adresse mit der Browser-Nutzung zu verhindern.
Wesentlicher Unterschied zum Tor Browser
Es ist wichtig zu verstehen, dass der Mullvad Browser keine Anonymität auf Tor-Niveau bietet. Das Tor-Netzwerk verbirgt Ihre IP-Adresse. Der Mullvad Browser verbirgt Ihre IP-Adresse nicht (es sei denn, Sie verwenden ein VPN). Wenn Sie den Mullvad Browser ohne VPN verwenden, sehen Websites Ihre IP-Adresse und damit Ihre Website-Besuche (wie Sie dies einschränken können, siehe im VPN-Kapitel).
uBlock Origin: Erweiterte Tracker-Blockierung
uBlock Origin (uBO) ist ein Open-Source-Add-on, das 2014 von Raymond Hill entwickelt wurde. uBO ist ein Breitband-Content-Blocker für Chromium, Firefox und kompatible Browser mit geringer CPU- und Speichernutzung. In Mullvad ist es bereits vorinstalliert (Sie finden es in der oberen rechten Ecke im Bereich der installierten Add-ons, es hat ein rotes Schild-Symbol). Falls es nicht dort ist, können Sie es hier installieren: addons.mozilla.org
Standardmäßig blockiert es Werbung, Tracker, Coin-Miner, Pop-ups, Websites mit bösartiger Software usw. mithilfe der Filterlisten EasyList, EasyPrivacy, Peter Lowe's Blocklist, Online Malicious URL Blocklist und uBO. Viele zusätzliche Listen sind verfügbar, die noch mehr Blockierung ermöglichen. Eigene benutzerdefinierte Filter werden ebenfalls unterstützt. uBO verwendet die EasyList-Filter-Syntax und erweitert sie um benutzerdefinierte Regeln und Filter.
Wenn Sie das Gefühl haben, dass uBO zu viel blockiert, können Sie einfach alle voreingestellten Filterlisten abwählen.
Wenn Sie mehr Kontrolle über uBlock Origin möchten, können Sie den „Erweiterten Modus" verwenden. Gehen Sie einfach zu den Einstellungen und aktivieren Sie das Kontrollkästchen „Ich bin ein erfahrener Nutzer" (im Bild unten links).
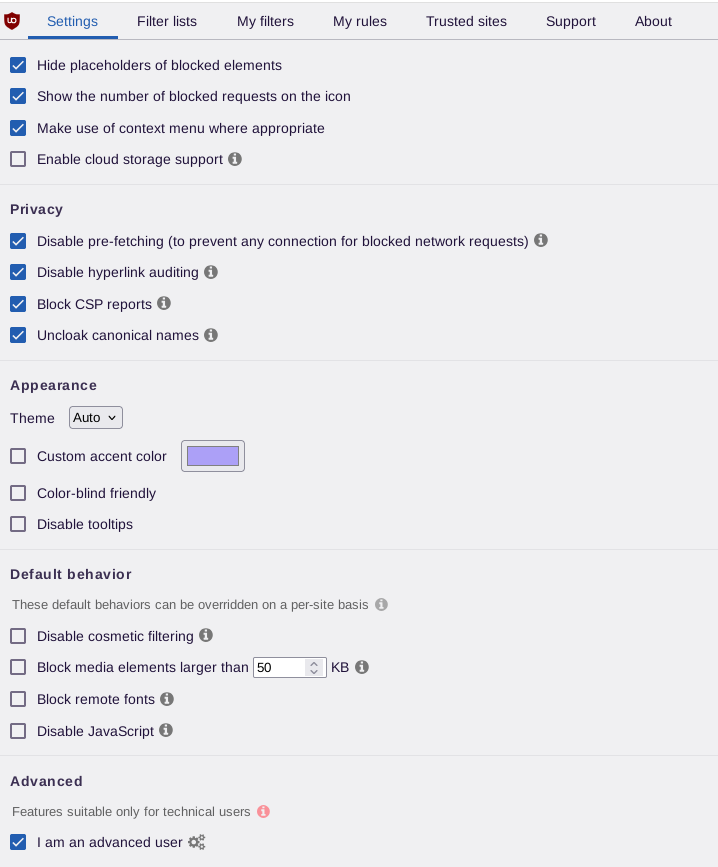
Abb.1: Einstellungen für erweiterten Modus
Benutzeroberfläche (UI) Beschreibung
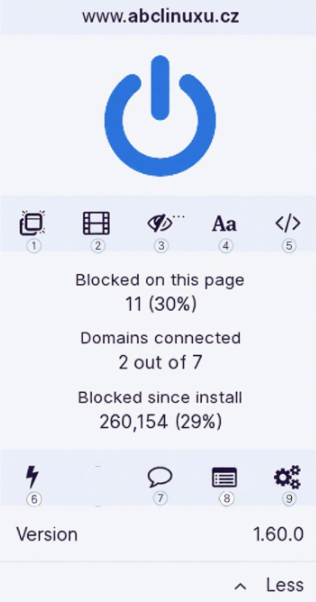
Abb.2: Benutzeroberfläche
Im obigen Bild können Sie die grundlegende uBO-Benutzeroberfläche sehen. Ich habe die einzelnen Steuerelemente nummeriert und beschreibe unten ihre Funktionen.
- Keine Pop-ups: Wenn Sie diesen Schalter aktivieren, werden alle Pop-ups für die aktuelle Website bedingungslos blockiert, unabhängig von Filtern.
- Keine großen Medienelemente: Blockiert große Medienelemente (Bilder, Videos, Audio) für die aktuelle Website. Der Hauptzweck ist die Bandbreitenersparnis (Datenvolumen). Ein Nebeneffekt ist möglicherweise ein schnelleres Laden der Seite.
- Keine kosmetische Filterung: Deaktiviert die kosmetische Filterung („Element verstecken") für die jeweilige Website. Kosmetische Filter dienen dazu, Inhalte zu verstecken, die nicht durch Netzwerkfilter blockiert werden können.
- Keine Remote-Schriftarten: Verhindert das Herunterladen von Web-Schriftarten (Remote-Schriftarten) für die aktuelle Website.
- Kein Scripting: Deaktiviert JavaScript vollständig für die jeweilige Website.
- Blitz (Element-Zapper): Entfernt vorübergehend Elemente von der Website, ohne Filter zu erstellen (nur für die aktuelle Sitzung gültig). Sie können z. B. einen Absatz, ein Bild, einen Button, einen ganzen Block oder Abschnitt von der Seite entfernen. Gut zum Entfernen nerviger Elemente.
- Blase: Probleme mit uBO melden.
- Logger: Live-Aufzeichnung der Netzwerkaktivität, was gerade blockiert wird.
- Einstellungen: Grundlegende Erweiterungseinstellungen.
Auf dieser Seite blockiert 11 (30%): Anzahl der blockierten Anfragen auf dieser Seite (11) und Prozentsatz (30%).
Verbundene Domains 2 von 7: Anzahl der Domains, die mit dieser Seite kommunizieren (2 von insgesamt 7).
Seit Installation blockiert 260.154 (29%): Gesamtzahl der blockierten Anfragen seit der uBO-Installation (260.154) und Blockierungserfolgsrate.
Filterung
Statische Filterung
Bezieht sich auf Filter, die direkt aus spezifischen Filterlisten stammen, die oben erwähnt wurden (z. B. EasyList, EasyPrivacy usw.).
Filterlisten (EasyList usw.):
- Blockieren spezifische bekannte Domains - diejenigen, die jemand zur Liste hinzugefügt hat
- Sind reaktiv - jemand muss eine Domain entdecken und zur Liste hinzufügen
- Ein neuer Tracker aus einer unbekannten Domain passiert, bis er zur Liste hinzugefügt wird
Dynamische Filterung
Die dynamische Filterung besteht aus Filterregeln mit Firewall-Charakteristik. Dynamische Filterregeln sind den statischen Filterregeln übergeordnet, was bedeutet, dass die dynamische Filterung alle bestehenden statischen Filter mit Berechtigung überschreiben kann.
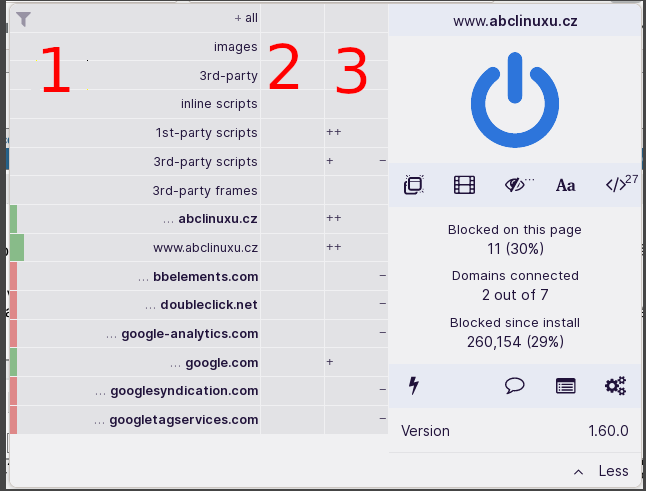
Abb.3: Erweiterte UI mit dynamischen Filterregeln
Erklärung der einzelnen Teile des Bildes.
Die farbigen Balken am linken Rand geben Ihnen einen Überblick, wann alle Netzwerkanfragen an spezifische Hostnamen blockiert (rötlich), alle erlaubt (grünlich) oder einige blockiert und einige erlaubt wurden (gelblich). Der breitere, auffälligere Balken kennzeichnet den Root-Kontext - der Hostname, für den lokale Regeln und Filter erstellt werden.
Erste Spalte: Was dynamisch gefiltert werden soll.
Zweite Spalte: Globale dynamische Filterregeln, d. h. jede Regel in dieser Spalte gilt überall und auf allen Seiten.
Dritte Spalte: Lokale dynamische Filterregeln, d. h. jede Regel in dieser Spalte gilt nur für die aktuelle Website.
Im oberen Teil der ersten Spalte sehen Sie die folgenden Elemente:
| Element | Beschreibung |
|---|---|
| images | Von der Seite geladene Bilder. Das Blockieren versteckt Werbebanner, kann aber die Website-Navigation beeinträchtigen, wenn die Seite Bilder als Buttons verwendet. |
| 3rd-party | Alle Anfragen an Drittanbieter-Domains (Bilder, Skripte, Styles, Schriftarten). Hauptschalter zum Blockieren von allem, was nicht von der Domain stammt, auf der Sie sich gerade befinden. |
| inline scripts | JavaScript direkt im HTML-Code. |
| 1st-party scripts | Skripte von derselben Domain. |
| 3rd-party scripts | Skripte von Drittanbieter-Domains (Werbung, Tracker). |
| 3rd-party frames | Verschachtelte Frames (Iframes) von Drittanbieter-Domains. Oft verwendet zum Einbetten von Videos, Werbung, Social-Buttons oder Widgets von anderen Servern. Blockieren verhindert das Laden dieser Elemente. |
Zellen in der dritten Spalte geben einen Überblick, wie viele Anfragen blockiert/erlaubt wurden:
-oder+= 1-9 Netzwerkanfragen wurden blockiert bzw. erlaubt--oder++= 10 bis 99 Netzwerkanfragen wurden blockiert oder erlaubt---oder+++= 100 oder mehr Netzwerkanfragen wurden blockiert oder erlaubt- leere Zelle = keine Netzwerkanfragen für den spezifischen Hostnamen aufgezeichnet
Was genau sollte man sich unter dem Begriff Netzwerkanfrage vorstellen?
Wenn Sie eine Webseite öffnen, macht Ihr Browser nicht nur eine Sache. Er fragt ständig verschiedene Server nach Daten ab, um die Seite zusammenzustellen. Jedes solche „Fragen" ist eine Netzwerkanfrage.
Stellen Sie sich vor, Sie öffnen amazon.com. Das ist nicht eine Datei, es ist eine Reihe von Anweisungen. Der Browser liest das HTML (Gerüst) und stellt fest: „Ah, um diesen Artikel anzuzeigen, muss ich 15 Bilder, 3 Style-Dateien (CSS), 5 Skripte (JavaScript), 2 Videos und 4 Werbebanner herunterladen."
Jedes dieser herunterladbaren Elemente ist eine Netzwerkanfrage. Der Browser sendet also 30 separate Anfragen an verschiedene Server im Hintergrund. Was als Netzwerkanfrage zählt, siehe unten.
Tab. 2: Arten von Netzwerkanfragen
| Anfragetyp | Beispiel |
|---|---|
| Hauptdokument | Die HTML-Seite selbst |
| Skripte | .js-Dateien (Website-Funktionalität, aber auch Tracker) |
| Styles | .css-Dateien (wie die Website aussieht) |
| Bilder | .jpg, .png, .webp (Fotos, Icons, Werbebanner) |
| Schriftarten | Schriftart-Dateien (z. B. Google Fonts) |
| Video/Audio | .mp4, .mp3 |
| Iframes | Verschachtelte Seiten (z. B. eingebettetes YouTube-Video) |
| XHR/Fetch | API-Aufrufe (z. B. weitere Kommentare laden, Analytics senden) |
| WebSocket | Persistente Verbindung (z. B. Live-Aktienkurse) |
uBlock Origin sitzt zwischen Ihrem Browser und dem Internet. Es fungiert als Türsteher. Jedes Mal, wenn der Browser eine Netzwerkanfrage machen will (etwas herunterladen), sieht uBO es.
- uBO prüft die Regeln. Ist es Werbung? Ist es ein Tracker? Ist es ein gefährliches Skript?
- Es entscheidet.
- Wenn die Anfrage durchgeht (es ist ein benötigtes Bild), ist es eine erlaubte Anfrage →
+ - Wenn die Anfrage gestoppt wird (es ist Werbung), ist es eine blockierte Anfrage →
-
- Wenn die Anfrage durchgeht (es ist ein benötigtes Bild), ist es eine erlaubte Anfrage →
Beispiele:
amazon.com: +++(100+ Anfragen erlaubt - Artikel, Bilder, eigene Skripte werden heruntergeladen)doubleclick.net: ---(100+ Anfragen blockiert - Google versuchte 150-mal, Werbung/Tracker zu laden, und uBO stoppte es jedes Mal)fonts.googleapis.com: +(Weniger als 10 Anfragen erlaubt - 2 Schriftart-Dateien heruntergeladen)
Es gibt also globale dynamische Filterregeln und lokale dynamische Filterregeln. Standardmäßig existieren bei der Installation keine dynamischen Filterregeln, sodass die dynamische Filterung standardmäßig nichts blockiert. Sie müssen eigene Regeln gemäß Ihren eigenen Vorlieben erstellen.
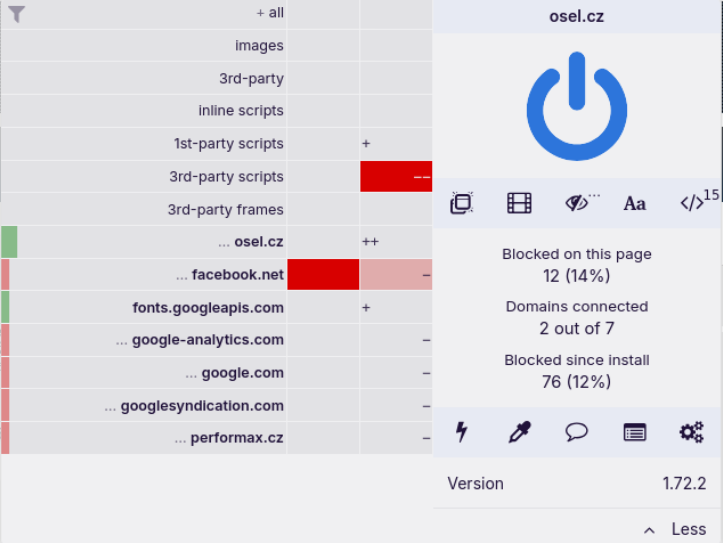
Abb.4: Beispiel für globale und lokale Regeln
Wenn wir in Spalte 2 (globale Regeln) im rechten Teil der Zelle für facebook.net klicken, wird die Zelle dunkelrot und blockiert das JS-Skript von Facebook. Aber Vorsicht, da es eine globale Regel ist, gilt sie auch für alle anderen besuchten Websites. Wenn wir die Regel aufheben wollen, klicken wir in den linken Teil derselben Zelle. Zu dieser Regel füge ich hinzu, dass in Spalte 3 (lokale Regeln) die Zelle für facebook.net hellrot wurde - das ist ein Symbol für die Vererbung der globalen Regel.
Schließlich habe ich auch in Spalte 3 (lokale Regeln) für das Element Drittanbieter-Skripte im rechten Teil der Zelle geklickt. Die gesamte Zelle wurde rot, was bedeutet, dass auf dieser Website (osel.cz) keine Drittanbieter-Skripte heruntergeladen und daher nicht ausgeführt werden. Da es eine lokale Regel ist, gilt sie nur für diese Domain (osel.cz).
Zum Schluss füge ich hinzu, dass wir JS auf einer besuchten Website mit der </>-Taste blockieren können. Dies blockiert das gesamte JS vollständig (überschreibt andere Einstellungen). Einige Websites können dadurch kaputt gehen, das hängt von der Website ab. Um herauszufinden, ob das der Fall ist, müssen wir experimentieren. Wenn Sie eine Regel wie oben beschrieben erstellen, erscheint ein Schloss-Symbol in uBO - klicken Sie darauf und die Regel wird gespeichert und damit dauerhaft.
Auch wenn wir unsere eigenen dynamischen Filtereinstellungen nicht verwenden und nur die statischen hätten, ist es immer noch besser, als uBO gar nicht zu verwenden. Besser eine teilweise Verteidigung als keine.
Und schließlich schauen wir uns Einstellungen → Meine Regeln an (siehe Bild unten). In dieser Einstellung können wir im Textformat die dynamischen Regeln sehen, die wir festgelegt haben. Jedes Mal, wenn wir eine Regel hinzufügen, wird eine Zeile (Datensatz) zu Meine Regeln hinzugefügt. Wir können experimentieren und Regeln hinzufügen, während wir sehen, wie die Regel im Textformat aussehen wird. Dann können wir sie bearbeiten und an unsere Wünsche anpassen.
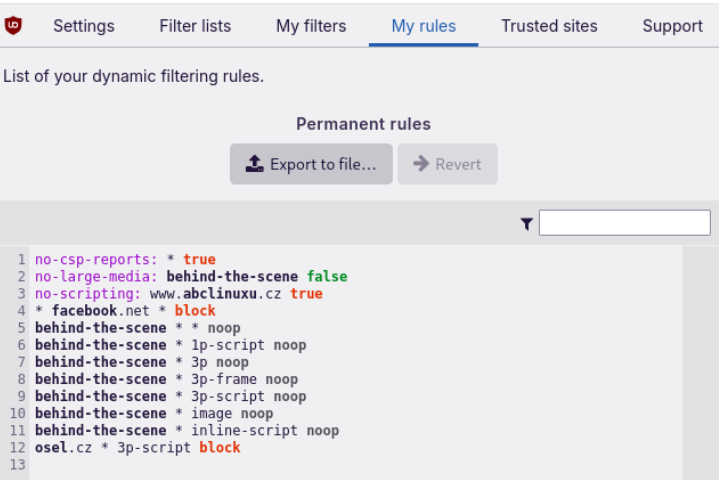
Abb.5: Dynamische Regeln im Textformat
Unten finden Sie eine kurze Hilfe zu den oben geschriebenen Regeln.
Eine Regel besteht immer aus den folgenden Komponenten:
Quelle Ziel Typ Aktion
Tab. 3: Gültige Regeln
| Quelle | Ziel | Typ | Aktion |
|---|---|---|---|
| * Hostname |
* | * | block |
| image | |||
| inline-script | |||
| 1p-script | noop | ||
| 3p | |||
| 3p-script | allow | ||
| 3p-frame |
Beispiele für das Schreiben dynamischer Regeln im Textformat in der Praxis:
* facebook.net * block                       # globale Regel, blockiert facebook.net auf allen Domains

osel.cz * 3p-script block                    # lokale Regel, blockiert Drittanbieter-JS auf Domain osel.cz

no-scripting: www.abclinuxu.cz true          # vollständige JS-Blockierung auf Domain www.abclinuxu.cz (über </>-Steuerung)
Tab. 4: Referenz für dynamische Filterung
| Hostname & Typ | globale dynamische Filterung |
|---|---|
| alle: | * * * block |
| Bilder: | * * image block |
| Drittanbieter: | * * 3p block |
| Inline-Skripte: | * * inline-script block |
| Erstanbieter-Skripte: | * * 1p-script block |
| Drittanbieter-Skripte: | * * 3p-script block |
| Drittanbieter-Frames: | * * 3p-frame block |
Regel-Dokumentation hier: github.com/gorhill/uBlock/wiki/Dynamic-filtering:-rule-syntax
Browser-Fingerprinting-Schutz
Geräte-Fingerabdruck oder Browser-Fingerabdruck sind Informationen, die über ein entferntes Gerät zu Identifikationszwecken gesammelt werden. Fingerabdrücke können für die vollständige oder teilweise Identifizierung einzelner Nutzer oder Geräte verwendet werden.
Das bedeutet, wenn Sie sich mit Ihrem Laptop oder Smartphone mit dem Internet verbinden, übergibt Ihr Gerät eine Reihe spezifischer Daten an den empfangenden Server.
Browser-Fingerprinting ist eine effektive Methode, die von Websites verwendet wird, um Informationen über Ihren Browsertyp und Ihre Version sowie über Ihr Betriebssystem, aktive Plugins, Zeitzone, Sprache, Bildschirmauflösung und verschiedene andere Einstellungen zu sammeln.
Diese Daten mögen auf den ersten Blick recht allgemein erscheinen und mögen nicht den Eindruck erwecken, auf die Identifizierung einer bestimmten Person zugeschnitten zu sein. Es gibt jedoch eine signifikant geringe Chance, dass ein anderer Nutzer zu 100% identische Browser-Informationen hat.
Websites sammeln große Mengen an Besucherdaten, um sie später mit Browser-Fingerabdrücken bekannter Nutzer zu vergleichen.
CSS
Fingerprinting ist auch ohne JavaScript möglich. Das Blockieren von JavaScript schränkt die Fingerprinting-Möglichkeiten erheblich ein, beseitigt sie aber nicht vollständig. Es gibt Methoden, die ohne JS oder auf Netzwerkebene funktionieren.
Tab. 5: CSS-Fingerprinting-Methoden
| Methode | Wie es funktioniert | Wirksamkeit |
|---|---|---|
| Schriftart-Erkennung | CSS misst die Breite des gerenderten Textes mit verschiedenen Schriftarten. Installierte Schriftarten variieren je nach Betriebssystem und Gerät. | Mittel |
| Media Queries | @media (min-width: 1920px) verrät die Bildschirmauflösung. prefers-color-scheme verrät den Dark/Light-Modus. | Mittel |
| CSS-Timing | Messen der Ladezeit von @import oder background-image kann den Cache-Zustand verraten. | Niedrig |
Schutz gegen CSS-Fingerprinting
CSS-Fingerprinting nutzt Styling, um Ihre Umgebung zu messen. Browser wie Mullvad Browser oder Tor Browser haben starke eingebaute Abwehrmaßnahmen dagegen, aber reguläre Firefox- oder Chrome-Browser benötigen Add-ons oder Einstellungen.
A. Schriftart-Erkennung (Häufigste CSS-Methode)
Eine Website verwendet CSS, um Text auf eine Schriftart zu setzen, die Sie möglicherweise installiert haben (z. B. „Comic Sans MS"). Wenn sich die Textbreite nach der Schriftartänderung ändert, weiß die Website, dass Sie diese Schriftart installiert haben. Installierte Schriftarten sind sehr einzigartig (sie variieren je nach Betriebssystem, installierten Programmen wie Office usw.).
Wie Sie sich schützen können:
Mullvad/Tor Browser: Begrenzt die Liste der Schriftarten, die Websites verwenden dürfen, auf einige wenige grundlegende. Ihre eigenen Schriftarten werden niemals offengelegt.
B. Media Queries (Auflösung und Farben)
CSS kann die Bildschirmauflösung (min-width), die Pixeldichte (min-resolution) und ob Sie den Dark-Modus verwenden (prefers-color-scheme: dark) erkennen.
Wie Sie sich schützen können:
Letterboxing (Mullvad/Tor): Der Browser setzt das Fenster auf eine feste Größe (z. B. 1000x1000) und bedeckt den Rest des Bildschirms mit weißen Rändern. Die Website sieht immer nur 1000x1000, egal ob Sie einen Full-HD- oder 4K-Monitor haben.
TLS
Der TLS-Fingerabdruck ist in den Netzwerk-Stack des Browsers „eingebacken" und keine Erweiterung (einschließlich uBlock Origin) hat Zugriff darauf. Die folgende Tabelle zeigt, was auf welcher Schicht passiert und wer es steuert.
Warum hilft uBO nicht bei TLS-Fingerprinting?
Tab. 6: Netzwerkschichten und TLS-Fingerabdruck
| Schicht | Was passiert | Wer steuert es |
|---|---|---|
| TCP/TLS (Schicht 4) | Hier wird der JA3/JA4-Hash erstellt | Browser-Kern (NSS/OpenSSL) |
| HTTP (Schicht 7) | Hier funktioniert uBlock Origin | Browser-Renderer |
uBlock Origin blockiert Anfragen auf HTTP-Ebene, aber der TLS-Handshake ist bereits erfolgt, bevor uBO überhaupt weiß, dass etwas heruntergeladen werden soll.
JavaScript
JS ist die häufigste Fingerprinting-Methode. Unten ist eine Tabelle, die zeigt, welche Methoden für Fingerprinting verwendet werden.
Tab. 7: Durch Deaktivieren von JavaScript blockierte Funktionen
| Funktion | Ohne JS |
|---|---|
| Canvas-Fingerprinting | Blockiert |
| WebGL-Fingerprinting | Blockiert |
| AudioContext-Fingerprinting | Blockiert |
| Battery API | Blockiert |
| Tastatur/Maus-Sammlung | Blockiert |
| Schriftart-Erkennung über JS | Blockiert (aber CSS funktioniert) |
Blockiertes JS deaktiviert alle diese Methoden vollständig.
Tab. 8: Was der Mullvad Browser beim Fingerprinting-Schutz kann und nicht kann
| Schicht | Mullvad kann? | Methode |
|---|---|---|
| Canvas | Teilweise | Fügt Rauschen hinzu |
| WebGL | Teilweise | Vereinheitlicht Renderer |
| Schriftarten | Ja | Begrenzt Schriftartenliste |
| Bildschirmauflösung | Ja | Meldet feste Auflösung |
| Zeitzone | Ja | Meldet UTC |
| User-Agent | Ja | Meldet vereinheitlichten UA |
| TLS-Fingerabdruck | Nein | NSS ist fixiert |
| HTTP/2-Fingerabdruck | Nein | Firefox-Impl. ist fixiert |
| JS-Engine | Nein | SpiderMonkey ist fixiert |
| TCP/IP-Fingerabdruck | Nein | Betriebssystem-abhängig |
Kann ändern: Canvas, Schriftarten, UA, Zeitzone
Kann nicht ändern: TLS-Fingerabdruck (NSS), HTTP/2, JS-Engine
Sie können herausfinden, wie viel Websites über uns wissen, auf Testseiten wie fingerprintjs.github.io, browserleaks.com oder pixelscan.net.
Als Beispiel hier ein Screenshot von pixelscan.net.
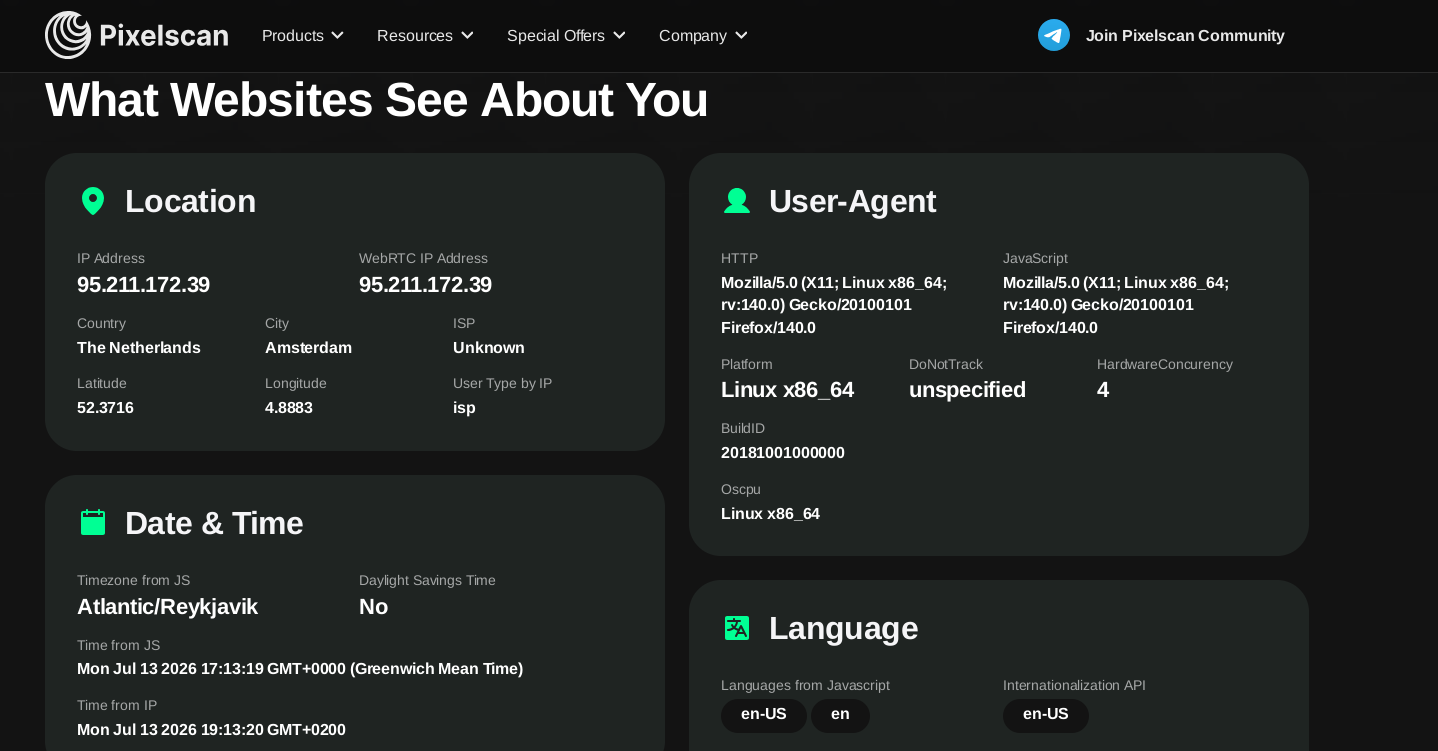
Abb.6: Informationen, die Websites über uns mit aktiviertem JS wissen
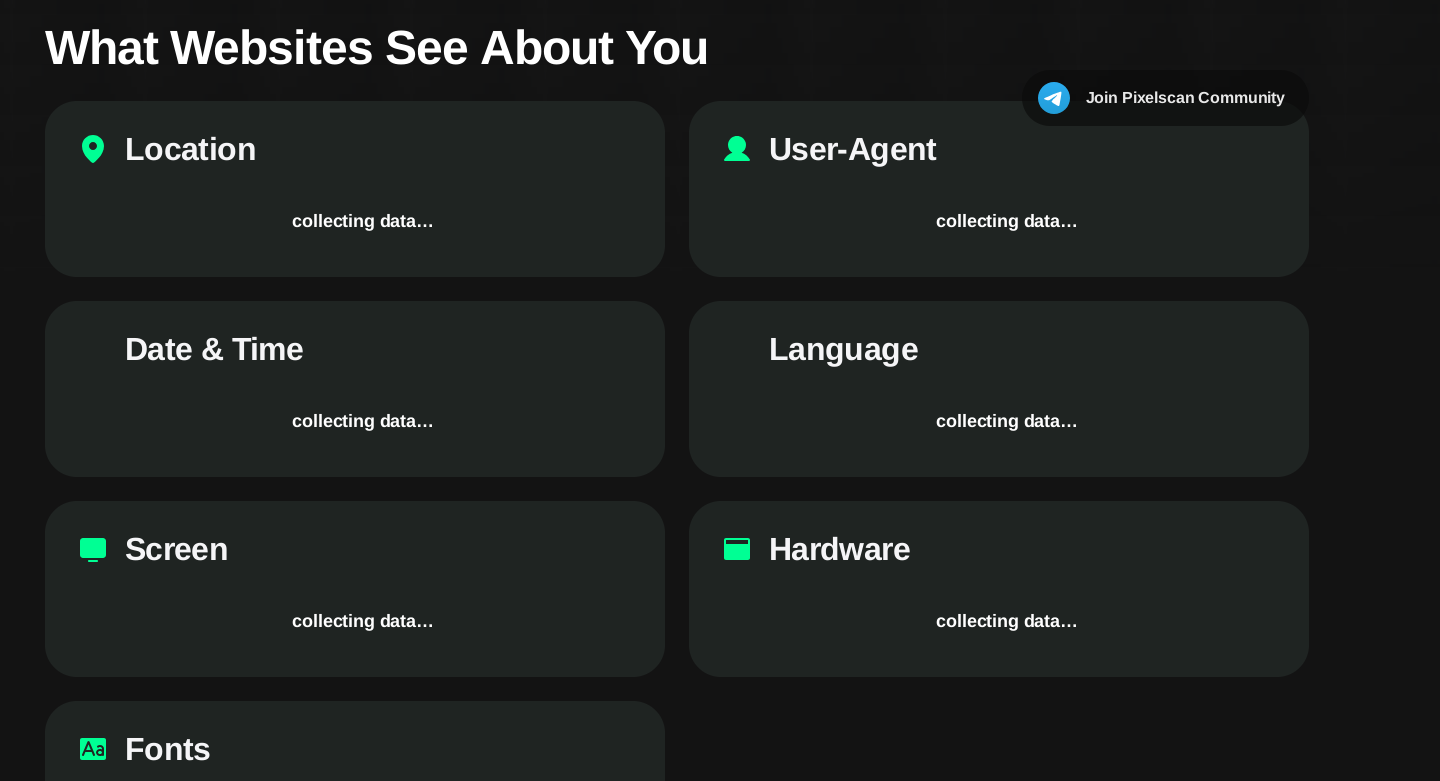
Abb.7: Informationen, die Websites über uns mit deaktiviertem JS wissen
Wie man JS deaktiviert und damit Fingerprinting blockiert, wurde im Kapitel uBlock Origin gezeigt. Wenn wir JS deaktivieren, verringern wir die Identifizierungsmöglichkeit erheblich.
Schließlich skizzieren wir noch ein paar grundlegende Szenarien, die zeigen, was und wie viel gegen Fingerprinting hilft. Zum Beispiel, wie es hilft, dass wir den Mullvad Browser verwenden, dass wir JS deaktiviert haben oder ob die Verwendung eines VPN Auswirkungen hat.
Tab. 9: Identifizierbarkeits-Szenarien nach Schutzeinstellungen
| Szenario | Unsere Einstellungen | Identifizierbarkeit (was der Webserver sieht) |
|---|---|---|
| 1 | JS aktiviert (kein Schutz verwendet) | 99% (Verrät uns: Canvas + WebGL + Schriftarten + usw.) |
| 2 | JS blockiert | 30-40% (Verrät uns: CSS + HTTP + TLS) |
| 3 | JS blockiert + Mullvad Browser | 10-15% (Verrät uns: TLS + HTTP/2 + Ihre IP-Adresse) |
| 4 | JS blockiert + Mullvad Browser + VPN | 5-10% (Verrät uns: nur TLS und HTTP/2) |
Die aufgeführten Prozentsätze sind nur grobe Schätzungen, keine genauen Messungen.
SearxNG: Private Suchmaschine
Ich möchte SearxNG hier für einen Zweck erwähnen. Es ist eine der Schichten des Fingerprinting-Schutzes. SearxNG ist eine Metasuchmaschine, was bedeutet, dass sie keine eigene Suchmaschine hat, sondern verschiedene Suchmaschinen aggregiert. Uns interessiert Google, weil wir dessen Ergebnisse wollen, aber nicht, dass es uns fingerprintet. Es wird wie Suchen auf Google sein, aber ohne Google. Zwischen uns und Google wird ein Vermittler stehen - SearxNG. Es wird als undurchdringliche Wand fungieren, wenn Google versucht, unseren Webbrowser zu fingerprinten.
Sie <--> SearxNG <--> Google
Öffentliche Instanzen
Auf der Website searx.space finden wir eine Liste öffentlich betriebener und verfügbarer Instanzen. Klicken Sie einfach auf den URL-Link in der ersten Spalte und Sie sind bei der Metasuchmaschine. In der oberen rechten Ecke befinden sich die Einstellungen (Preferences), wo wir verschiedene Parameter der Metasuchmaschine konfigurieren können. Am meisten interessiert uns der Tab „Engine", wo wir nur Google angekreuzt lassen. In der unteren linken Ecke auf Speichern klicken. Und wir können suchen, wissend dass Google unseren Browser nicht fingerprintet, weil zwischen uns und Google ein Vermittler steht.
Risiken öffentlicher Instanzen
Obwohl SearxNG vor Fingerprinting durch Google schützt, kann der Betreiber einer öffentlichen Instanz technisch Ihre Suchanfragen sehen. Wenn er Anfragen protokolliert, hat er Ihr Suchprofil. Daher ist eine private Instanz sicherer - Sie sind selbst der Betreiber und wissen, dass nichts protokolliert wird.
Bei der Suche kommt es auch häufig vor, dass es mit einem Fehler endet, z. B.: Suspended: too many requests. Dies passiert bei öffentlichen Instanzen. Wenn wir bei Google bleiben wollen, bleibt uns nichts anderes übrig, als unsere eigene private Instanz zu erstellen.
Private Instanzen
Sie fragen sich vielleicht, warum Sie Ihre eigene Instanz betreiben sollten. Nun, es liegt daran, dass man sich auf öffentliche nicht vollständig verlassen kann. Sie können über Nacht verschwinden oder sind zugänglich, aber die Suche funktioniert nicht. Der Betrieb einer privaten Instanz erfordert IT-Kenntnisse, zumindest die Grundlagen. Die Beschreibung, wie man das macht, würde den Rahmen dieses Artikels sprengen, also überlasse ich das jedem von Ihnen. Nichtsdestotrotz werde ich für diejenigen, die sich wirklich dafür interessieren würden, zumindest in Stichpunkten aufschreiben, was getan werden muss.
- finden Sie einen VPS-Anbieter im Internet und erstellen Sie Ihren eigenen VPS mit Linux (VPS-Mietkosten ca. 10 Euro/Monat)
- finden Sie einen Chatbot, der Ihnen Anweisungen gibt, wie Sie einen SearxNG-Docker-Container installieren (ich empfehle die Venice.ai-Plattform und den GLM-Chatbot)
- schließlich bleibt nur noch, Ihre Searx-Instanz zu konfigurieren, das steht in der Datei
settings.yml
Um Ihnen Zeit bei der Konfiguration zu sparen, hier Teile der Konfiguration (settings.yml), die ich selbst geändert habe.
search:
  safe_search: 0
  autocomplete: "bing"        # Autovervollständigung wird Bing sein (Searx hat derzeit Probleme mit Googles Autovervollständigung, daher vorübergehend Bing)
  autocomplete_min: 1         # Autovervollständigung beginnt ab dem ersten eingegebenen Buchstaben.

outgoing:
  request_timeout: 10.0
  max_request_timeout: 15.0
  retries: 1
  retry_on_http_error: [408, 429, 500, 502, 503, 504]

# Hier definiere ich, dass die einzige Suchmaschine Google sein wird

engines:
- name: google
  disabled: false
  use_mobile_ui: false
- name: duckduckgo
  disabled: true
- name: brave
  disabled: true
- name: startpage
  disabled: true
- name: bing
  disabled: true
- name: qwant
  disabled: true
- name: wikipedia
  disabled: true
VPN: IP-Adresse verbergen
VPN, oder Virtual Private Network, ist ein Werkzeug, das verwendet wird, um Ihre IP-Adresse zu maskieren (verbergen). Es ist ein verschlüsselter Tunnel zwischen Ihnen und Ihrem Ziel. Ihre Daten werden auf Ihrer Seite verschlüsselt und an einen VPN-Server gesendet. Dort werden die Daten entschlüsselt und an den Zielserver gesendet. Lassen Sie uns das am besten an einem Beispiel veranschaulichen. Sie sitzen an einem PC und möchten sich über VPN mit dem Server amazon.com verbinden. Auf Ihrem PC (Sie sind der VPN-Client) werden die Daten verschlüsselt, an einen VPN-Server gesendet, dem sogenannten Exit-Node, wo sie entschlüsselt werden und zu amazon.com gehen. Der amazon.com-Server sendet eine Antwort und sie erreicht Sie auf demselben Weg.
Ihr ISP sieht also nicht, dass Sie mit amazon.com kommuniziert haben, und er sieht nicht Ihre IP-Adresse, da die Verbindung zu ihm vom VPN-Server kam, über den Sie mit dem Internet verbunden sind.
WebRTC-Lecks
Die WebRTC-Technologie (z. B. für Browser-Anrufe verwendet) kann VPN umgehen und Ihre echte lokale IP-Adresse preiszugeben. Der Mullvad Browser hat WebRTC streng isoliert, aber reguläre Firefox- oder Chrome-Browser benötigen ein Add-on wie „uBlock Origin" mit aktivierter WebRTC-Blockierung oder manuelle WebRTC-Deaktivierung in about:config.
DNS-Lecks
Auch bei Verwendung eines VPN kann Ihr System weiterhin DNS-Anfragen über den DNS-Server Ihres ISPs senden. Das bedeutet, dass der ISP sieht, nach welchen Domains Sie fragen, auch wenn er den Kommunikationsinhalt nicht sehen kann. Der Mullvad Browser löst dies durch Isolierung von DNS-Anfragen, aber für einen regulären Browser ist es wichtig sicherzustellen, dass das VPN auch DNS-Anfragen abfängt.
Kill-Switch
Ein Kill-Switch ist eine Funktion, die sofort die gesamte Internetkommunikation blockiert, wenn die VPN-Verbindung abbricht. Ohne Kill-Switch würde Ihre IP-Adresse in dem Moment offenbart, in dem das VPN aufhört zu funktionieren. IVPN hat einen Kill-Switch als Standardfunktion.
Wenn Sie nach einem geeigneten VPN-Dienstleister suchen, werden Sie auf eine überwältigende Anzahl von Optionen stoßen. Nach welchen Kriterien wählen Sie also ein VPN, wenn Ihnen jeder sagt, dass seines das beste ist? Ich stand selbst vor dieser Wahl...
Um völlig ehrlich zu Ihnen zu sein, verließ ich mich am meisten auf die persönliche Erfahrung ethischer Hacker, die mir halfen, mich in diesem Meer von Optionen zurechtzufinden, und mir Tipps aus erster Hand gaben.
Weiterhin ist es die Erfahrung der Community von Menschen, die sich mit diesem Thema befassen (verfügbar in verschiedenen Internet-Gruppen).
Und schließlich Informationen von VPN-Anbietern selbst. Sie werden natürlich ihr eigenes Produkt loben. Aber hier können wir zumindest grob kategorisieren nach dem, was sie deklarieren. Zum Beispiel „no log policy" - das bedeutet, dass sie keine Informationen über Sie sammeln werden - überprüfen Sie dies immer. Ist es ein kostenpflichtiges VPN (oder ist es verdächtig günstig?) - das ist ein weiterer Indikator. Der Betrieb ihrer Infrastruktur kostet etwas...
Basierend auf dem Obigen entschied ich mich, IVPN zu verwenden.
Zusammenfassung warum IVPN:
- Hat eine geprüfte No-Log-Richtlinie (speichert keine Aufzeichnungen Ihrer Aktivität)
- Unterstützt WireGuard (modernes, schnelles und sicheres Protokoll)
- Hat einen Kill-Switch als Standardfunktion
- Erlaubt Kryptowährungszahlungen ohne KYC
- Unterstützt Multi-Hop-VPN (Routing über mehrere Server für höhere Privatsphäre)
- Ist kostenpflichtig (was ein Indikator dafür ist, dass sie Ihre Daten nicht verkaufen)
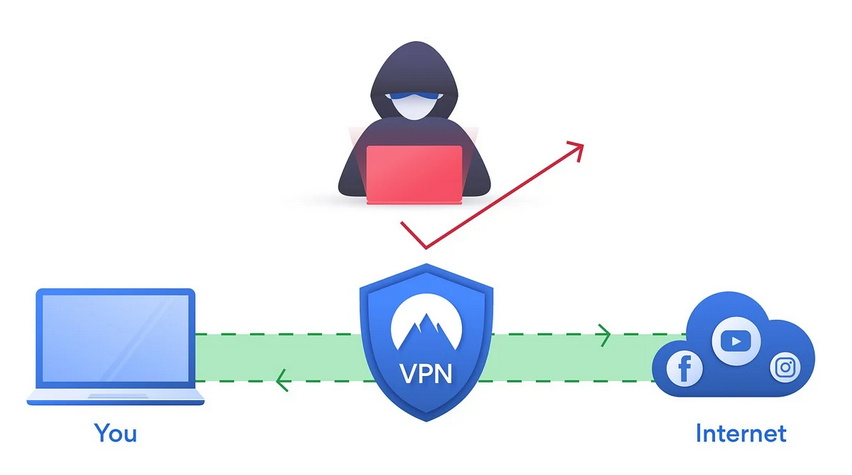
Abb.8: VPN-Funktionsdiagramm
Fazit
Privatsphäre im Internet ist nicht nur eine Frage des Browsers. Es geht um Ihr gesamtes digitales Leben - wie Sie kommunizieren, wie Sie KI nutzen und auch, wie Sie mit Ihrem Geld umgehen.
Wenn Sie daran interessiert sind, wie Sie Krypto ausgeben können, ohne dass die Bank davon erfährt, wie Sie Ihre Identität von Ihrem Geld trennen, lesen Sie meine Rezension der ether.fi Cash Card. Und wenn Sie wissen möchten, wie Sie eine sichere Cloud einrichten, schauen Sie sich meinen Artikel über verschlüsselten Speicher an. Abschließend erwähne ich noch den Artikel Verschlüsselte E-Mail - ProtonMail, in dem ich E-Mail mit Schwerpunkt auf Privatsphäre und Sicherheit behandle.